Przegląd bezpieczeństwa przed scaleniem PR-a
Uruchomienie Strix w PR-ze GitHub w celu przeskanowania zmian w kodzie i wygenerowania raportu luk wraz z PoC, aby zdecydować, czy wykonać scalanie
Dla kogo:Zespoły programistyczne
Bezpieczeństwo / QA
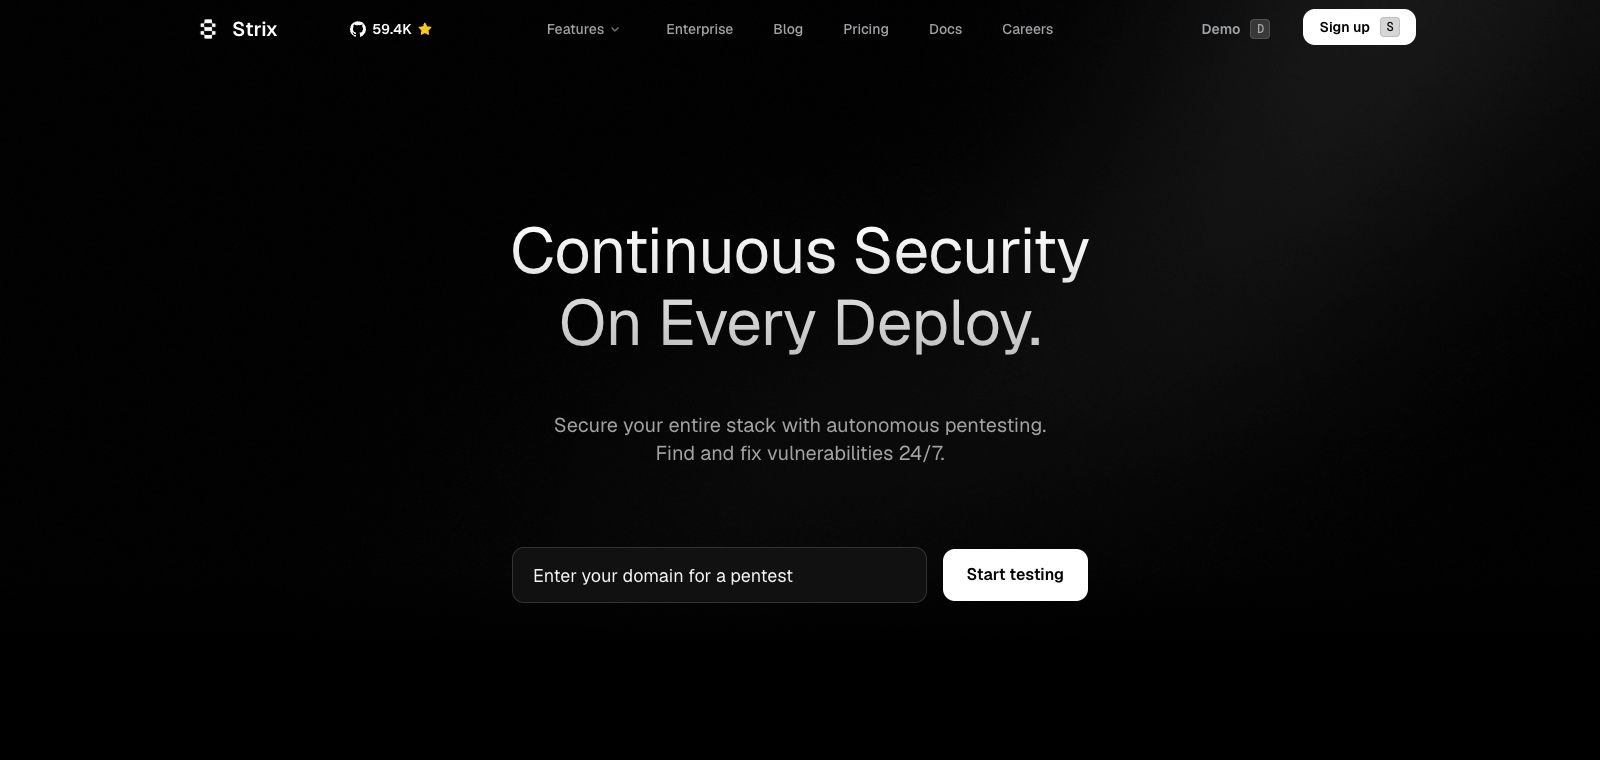
Strix to open-source'owe narzędzie do testowania bezpieczeństwa oparte na sztucznej inteligencji, które wykorzystuje system wielu agentów do uruchamiania kodu i generowania wykonywalnych PoC luk w zabezpieczeniach.
Data utworzenia strony
2023-12-07
Ranking zużycia tokenów OpenRouter
#31
Źródła: OpenRouter
Miesięczni unikalni odwiedzający
65,268
Źródła: SimilarWeb
Coding Plan
Rabaty na modele Coding Pro
Strix jest pozycjonowany jako asystent do audytów bezpieczeństwa zintegrowany z procesem tworzenia oprogramowania. Działa głównie za pośrednictwem CLI lub po połączeniu repozytorium przez GitHub, a także obsługuje lokalne wdrożenie Docker. Użytkownicy wywołują go w potokach CI/CD, aby przeprowadzać testy dynamiczne zmian w kodzie lub całych aplikacjach. Agenci wykonują etapy rozpoznania, eksploatacji i weryfikacji, a następnie generują PoC, sugestie naprawcze i PR-y. Najważniejszym wyróżnikiem produktu jest współpraca wielu agentów oraz walidacja oparta na rzeczywistym wykonywaniu kodu, a nie tylko skanowaniu statycznym. Strix sprawdzi się u programistów i małych zespołów bez dedykowanego zespołu ds. bezpieczeństwa, szczególnie podczas przeglądu PR-ów lub przed wydaniem. W przeciwieństwie do tradycyjnych narzędzi przekształca wykryte luki bezpośrednio w uruchamialne PoC i automatycznie generuje poprawki, zamiast jedynie wyświetlać potencjalne problemy.
Jednozdaniowe podsumowanie
Strix to open-source'owe narzędzie do testowania bezpieczeństwa oparte na sztucznej inteligencji, które wykorzystuje system wielu agentów do uruchamiania kodu i generowania wykonywalnych PoC luk w zabezpieczeniach.
Do czego służy
Użytkownicy wskazują Strixowi repozytorium kodu lub katalog aplikacji, a następnie pozwalają mu automatycznie skanować je w CI/CD i generować uruchamialny PoC dla każdej luki. Programiści otrzymują sugestie naprawcze w formie PR-ów i mogą bezpośrednio scalać je z bazą kodu.
Dla kogo
Zespoły ds. bezpieczeństwa, zespoły testowe i osoby odpowiedzialne za jakość
Jak działa
Użytkownicy zwykle uruchamiają produkt z poziomu wiersza poleceń, przeglądarki lub wdrożenia self-hosted, a następnie realizują zadania dzięki wieloetapowemu planowaniu i wywoływaniu narzędzi.
Typ produktu
Brama modeli / narzędzie do routingu
Cennik
Nieznana
Bieżący rozszerzony zbiór danych nie zawiera aktualnych informacji o cenach tego produktu. Sprawdź oficjalną stronę internetową lub oficjalną dokumentację.
Integracja z APIMaster
Obsługiwane
Ustawienia dostawcy / proxy / API
Wiarygodność danych
Średnia
Ostatnia weryfikacja: 2026-09-02
Bezpośrednie połączenie z repozytoriami GitHub, automatyczna analiza zmian kodu w każdym Pull Request i wykrywanie luk w zabezpieczeniach
Równoległe uruchamianie wielu agentów AI w celu przeprowadzenia rozpoznania, eksploatacji i działań po eksploatacji oraz walidowania luk przez rzeczywiste uruchamianie aplikacji
Automatyczne tworzenie i uruchamianie działających PoC dla wykrytych luk zamiast jedynie oznaczania potencjalnych problemów
Wywoływanie narzędzi takich jak Nmap, Nuclei, SQLMap i Semgrep do skanowania zasobów oraz walidacji luk
Uruchamianie w izolacji w lokalnych kontenerach Docker, dzięki czemu cały kod i proces testowania pozostają w środowisku użytkownika
Integracja z potokami takimi jak GitHub Actions za pomocą poleceń CLI, aby przeprowadzać kontrole bezpieczeństwa przy każdym PR-ze i blokować scalanie
Uruchomienie Strix w PR-ze GitHub w celu przeskanowania zmian w kodzie i wygenerowania raportu luk wraz z PoC, aby zdecydować, czy wykonać scalanie
Dla kogo:Zespoły programistyczne
Wskazanie adresu URL aplikacji lub katalogu kodu, przeprowadzenie pełnych testów dynamicznych i wygenerowanie listy luk wraz z krokami ich odtworzenia
Dla kogo:Inżynierowie ds. bezpieczeństwa
Skonfigurowanie skanowania Strix w GitHub Actions, aby każda kompilacja automatycznie weryfikowała luki i zapobiegała wdrożeniom, które je zawierają
Dla kogo:Zespoły DevOps
Przeskanowanie całego lokalnego lub zdalnego repozytorium i wygenerowanie kompletnego raportu z audytu, obejmującego poziomy ryzyka oraz sugestie naprawcze
Dla kogo:Małe zespoły programistyczne
Base URL
https://apimaster.ai/v1Zmienna środowiskowa klucza API
APIMASTER_API_KEYModel
Twój identyfikator modelu APIMasterPodsumowanie dyskusji
Użytkownicy na ogół postrzegają Strix jako oparte na open source narzędzie AI do testów penetracyjnych, które może dynamicznie uruchamiać aplikacje za pośrednictwem autonomicznych agentów i walidować luki. Dyskusje koncentrują się głównie na włączaniu go do procesów tworzenia oprogramowania, różnicach względem tradycyjnych skanerów bezpieczeństwa oraz praktycznej przydatności dla zespołów bez specjalistów ds. bezpieczeństwa. Użytkownicy często dzielą się wskazówkami dotyczącymi instalacji i konfiguracji, sposobu współpracy agentów oraz możliwości generowania rzeczywistych PoC.
Użytkownicy omawiają łączenie Strix z kontrolami PR w GitHub, walidację przed wydaniami na środowisko stagingowe oraz sposoby automatyzacji skanowania za pomocą CLI lub Docker.
Użytkownicy skupiają się na mechanizmie generowania PoC poprzez rzeczywiste wykonywanie exploitów oraz na tym, czy może on znacząco ograniczyć liczbę fałszywych alarmów i konieczność ręcznego potwierdzania.
Użytkownicy dzielą się opiniami na temat tego, czy może służyć jako open-source'owa alternatywa dla kosztownych ręcznych testów penetracyjnych, oraz omawiają zakres obsługiwanych typowych problemów, takich jak OWASP Top 10.
Użytkownicy analizują równoległą współpracę agentów przy rozpoznaniu, eksploatacji, działaniach po eksploatacji i innych zadaniach, a także sposób wywoływania narzędzi takich jak przeglądarki, proxy i piaskownice Python.
Użytkownicy omawiają zużycie tokenów na etapie alpha, wymagania dotyczące izolacji środowiska oraz fakt, że złożona logika biznesowa nadal wymaga ręcznego przeglądu.
Obecnie klasyfikujemy go w kategorii „Bezpieczeństwo / Testowanie i zapewnianie jakości”, a opis na stronie opiera się na oficjalnej witrynie oraz publicznych źródłach, takich jak OpenRouter.
Rozszerzona strona Strix koncentruje się na najważniejszych zadaniach i przypadkach użycia, które zostały już zebrane, pomagając szybko ocenić, czy produkt odpowiada bieżącym potrzebom.
Aktualne informacje potwierdzają, że produkt obsługuje klucze zewnętrzne lub niestandardowe zgodne punkty końcowe, dlatego możesz kontynuować weryfikację bezpośrednio zgodnie z instrukcjami konfiguracji na stronie.
Należy do tej samej kategorii Bezpieczeństwo / Testowanie i zapewnianie jakości i może służyć do porównywania różnych sposobów rozpoczynania zadań oraz formatów produktów obok siebie.
Należy do tej samej kategorii Bezpieczeństwo / Testowanie i zapewnianie jakości i może służyć do porównywania różnych sposobów rozpoczynania zadań oraz formatów produktów obok siebie.
Należy do tej samej kategorii Bezpieczeństwo / Testowanie i zapewnianie jakości i może służyć do porównywania różnych sposobów rozpoczynania zadań oraz formatów produktów obok siebie.
Źródła:Oficjalna stronaGitHub
Ostatnia weryfikacja: 2026-09-02 · Zgłoś korektę