APIMaster.ai

Bezpieczeństwo / QA

HackerAI logo

HackerAI

HackerAI to narzędzie dostarczające odpowiedzi AI za pośrednictwem interfejsu czatu internetowego, przeznaczone przede wszystkim do generowania kodu do testów penetracyjnych oraz treści związanych ze złośliwym oprogramowaniem.

Typ produktu: Aplikacja AICennik: NieznaneIntegracja z APIMaster: Niepotwierdzone

Ranking zużycia tokenów OpenRouter

#22

Źródła: OpenRouter

Miesięczni unikalni odwiedzający

386,399

Źródła: SimilarWeb

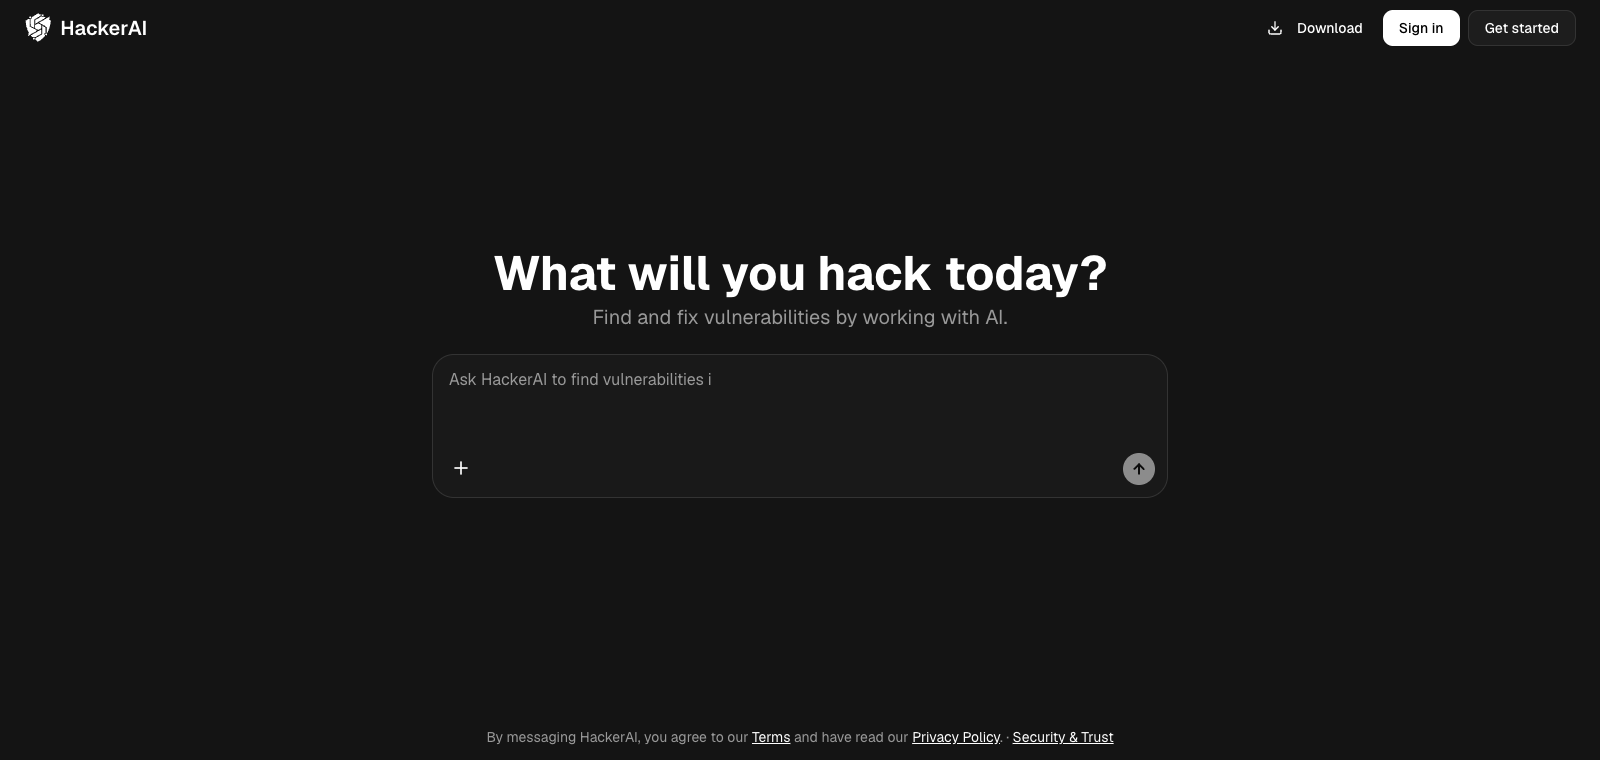
Podgląd strony głównej HackerAI

Coding Plan

Zastąp wiele subskrypcji modeli jednym kluczem

Rabaty na modele Coding Pro

  • glm-5.250% off
  • glm-5.350% off
  • deepseek-v4-flash40% off
  • deepseek-v4-pro40% off
  • qwen3.8-max40% off
  • kimi-k2.7-code30% off
  • kimi-k330% off
  • minimax-m330% off
  • deepseek-flash10% off

Przegląd

HackerAI jest przedstawiany jako pomocnicze narzędzie dla branży bezpieczeństwa. Użytkownicy korzystają z jego interfejsu czatu w przeglądarce i wpisują prompty, aby uzyskać kod lub skrypty. Narzędzie służy głównie do tworzenia RAT-ów, złośliwego oprogramowania oraz realizacji zadań związanych z kodowaniem na potrzeby testów penetracyjnych, a także oferuje bezpłatną opcję do celów testowych. Jego głównym wyróżnikiem jest możliwość omijania ograniczeń filtrowania, które popularne modele AI nakładają na treści wrażliwe, dzięki czemu generuje odpowiedzi, których inne platformy zazwyczaj odmawiają. Jest odpowiednie dla pentesterów, badaczy red team oraz deweloperów, którzy muszą generować określony kod związany z bezpieczeństwem. W porównaniu z uniwersalnymi narzędziami czatowymi AI wyróżnia się bezpośrednim wsparciem dla tematów ofensywnych lub objętych ograniczeniami.

Jednozdaniowe podsumowanie

HackerAI to narzędzie dostarczające odpowiedzi AI za pośrednictwem interfejsu czatu internetowego, przeznaczone przede wszystkim do generowania kodu do testów penetracyjnych oraz treści związanych ze złośliwym oprogramowaniem.

Do czego służy

Użytkownicy korzystają z niego do generowania fragmentów kodu dla RAT-ów i złośliwego oprogramowania oraz do tworzenia skryptów do testów penetracyjnych.

Dla kogo

Zespoły ds. bezpieczeństwa, zespoły testowe i liderzy ds. jakości

Jak działa

Użytkownicy zazwyczaj otwierają produkt w przeglądarce, a następnie korzystają z jego wbudowanych możliwości, aby wykonać konkretne zadanie.

Najważniejsze informacje

Typ produktu

Aplikacja AI

Cennik

Nieznane

Aktualny rozszerzony zbiór danych nie zawiera bieżących informacji o cenach tego produktu. Sprawdź oficjalną stronę internetową lub oficjalną dokumentację.

Integracja z APIMaster

Niepotwierdzone

Oczekuje na weryfikację

Wiarygodność danych

Średnia

Ostatnia weryfikacja: 2026-09-02

Najważniejsze funkcje i wyróżniki

Interfejs czatu z AI do wykrywania podatności

Użytkownicy komunikują się bezpośrednio z AI za pomocą czatu w języku naturalnym. Po wprowadzeniu informacji o celu AI zwraca analizę podatności oraz pomysły na ich wykorzystanie.

Tryb Agent do wykonywania poleceń terminala

Po przejściu na wyższy plan i włączeniu trybu Agent AI może bezpośrednio wykonywać polecenia terminala na komputerze użytkownika, aby realizować zautomatyzowane etapy testów.

Łączenie z lokalnymi komputerami i sieciami

Agent może jednocześnie łączyć się z lokalnym komputerem użytkownika i siecią docelową, umożliwiając realizację testów penetracyjnych od początku do końca.

Wbudowane wyszukiwanie internetowe

Podczas rozmów AI automatycznie korzysta z wyszukiwania internetowego, aby uzyskać najnowsze informacje o podatnościach lub publicznie dostępny kod exploitów.

Wieloplatformowy klient desktopowy

Zapewnia natywne aplikacje desktopowe dla komputerów Mac, Linux i Windows, z obsługą lokalnego wykonywania zadań oraz bezpośrednim dostępem do plików.

Generowanie sugestii usuwania podatności

Po wykryciu podatności AI bezpośrednio generuje kod naprawczy lub plany zmian konfiguracji.

HackerAI: Typowe zastosowania

Skanowanie i wykorzystywanie podatności w aplikacjach internetowych

Pentesterzy wprowadzają adres URL celu w czacie, a AI przedstawia instrukcje krok po kroku dotyczące wykrywania podatności SQL injection lub XSS oraz generuje PoC.

Dla kogoInżynierowie testów penetracyjnych

Automatyzacja lokalnych testów penetracyjnych w trybie Agent

Po włączeniu trybu Agent badacze bezpieczeństwa mogą zlecić AI bezpośrednie uruchamianie skanów nmap i wywoływanie modułów Metasploit w lokalnym terminalu.

Dla kogoCzłonkowie zespołów red team

Naprawianie podatności bezpieczeństwa w kodzie

Deweloperzy wklejają podatne fragmenty kodu, a AI zwraca konkretnie poprawioną wersję wraz z wyjaśnieniami.

Dla kogoInżynierowie bezpiecznego oprogramowania

Wyszukiwanie najnowszych publicznych exploitów

Użytkownicy pytają o konkretny numer CVE, a AI korzysta z wyszukiwania internetowego, aby zwrócić najnowsze metody wykorzystania podatności oraz sposoby ich ograniczania.

Dla kogoBadacze podatności

Konfiguracja klucza zewnętrznego dla HackerAI (integracja APIMaster)

Niepotwierdzone

Nie ma jeszcze wiarygodnych dowodów obsługi zewnętrznych kluczy, proxy, niestandardowych providerów ani niestandardowego adresu bazowego.

Dyskusje społeczności

Podsumowanie dyskusji

Użytkownicy zazwyczaj postrzegają HackerAI jako narzędzie AI zaprojektowane specjalnie do testów penetracyjnych i ofensywnego bezpieczeństwa, wykorzystywane głównie do wspomagania generowania kodu oraz omijania ograniczeń treści stosowanych przez inne modele. Dyskusje koncentrują się na wykorzystaniu narzędzia w praktycznych testach bezpieczeństwa i tworzeniu złośliwego kodu, a także na porównaniach z innymi podobnymi narzędziami AI. Użytkownicy często dzielą się praktycznymi doświadczeniami, zwracając uwagę na przydatność narzędzia przy tworzeniu RAT-ów, złośliwego oprogramowania i podobnych treści oraz na scenariusze, w których sprawdza się bezpłatna opcja.

Najczęściej omawiane tematy

  1. 1

    Do generowania jakich rodzajów kodu nadaje się HackerAI?

    Użytkownicy omawiają skuteczność HackerAI podczas tworzenia RAT-ów, złośliwego oprogramowania i innych narzędzi ofensywnych, a także sposoby optymalizacji wyników za pomocą prompt engineering.

  2. 2

    W jaki sposób HackerAI omija filtrowanie treści przez modele AI?

    Użytkownicy dzielą się informacjami o przewagach HackerAI i konkretnych metodach wykorzystania go do pentestów lub generowania treści wrażliwych w porównaniu z innymi modelami.

  3. 3

    Jak HackerAI wypada w porównaniu z narzędziami takimi jak WormGPT i ThreatGPT?

    Użytkownicy porównują skuteczność różnych narzędzi AI w scenariuszach kodowania i testowania bezpieczeństwa, koncentrując się na bezpłatnej opcji HackerAI i jej przydatności.

  4. 4

    Jakie są praktyczne przypadki użycia HackerAI w testach penetracyjnych?

    Użytkownicy omawiają sposoby włączania HackerAI do procesów badania bezpieczeństwa oraz rozwiązywania problemów z generowaniem kodu w konkretnych scenariuszach ataków.

Najczęstsze pytania

Jakiego rodzaju produktem jest HackerAI?

Obecnie przypisujemy go do kategorii „Bezpieczeństwo / Testowanie i zapewnianie jakości”. Opisy na stronie bazują na oficjalnej witrynie oraz źródłach publicznych, takich jak OpenRouter.

Do czego nadaje się HackerAI?

Rozszerzona strona HackerAI koncentruje się na zebranych najważniejszych zadaniach i przypadkach użycia, pomagając szybko ocenić, czy produkt odpowiada Twoim aktualnym potrzebom.

Czy HackerAI może obecnie bezpośrednio łączyć się z APIMaster?

Obecnie nie ma wiarygodnego źródła potwierdzającego, że produkt obsługuje klucze innych dostawców lub niestandardowe zgodne endpointy, dlatego status strony oznaczono jako oczekujący na weryfikację.

Podobne agenty

ŹródłaOficjalna strona

Ostatnia weryfikacja: 2026-09-02 · Zgłoś korektę