APIMaster.ai

Sécurité / QA

HackerAI logo

HackerAI

HackerAI est un outil qui fournit des réponses générées par l’IA via une interface de chat web, spécialement conçu pour générer du code de tests d’intrusion et du contenu lié aux logiciels malveillants.

Type de produit: Application d’IATarifs: InconnuIntégration APIMaster: Non confirmé

Classement d’utilisation des tokens OpenRouter

#22

Sources: OpenRouter

Visiteurs uniques mensuels

386,399

Sources: SimilarWeb

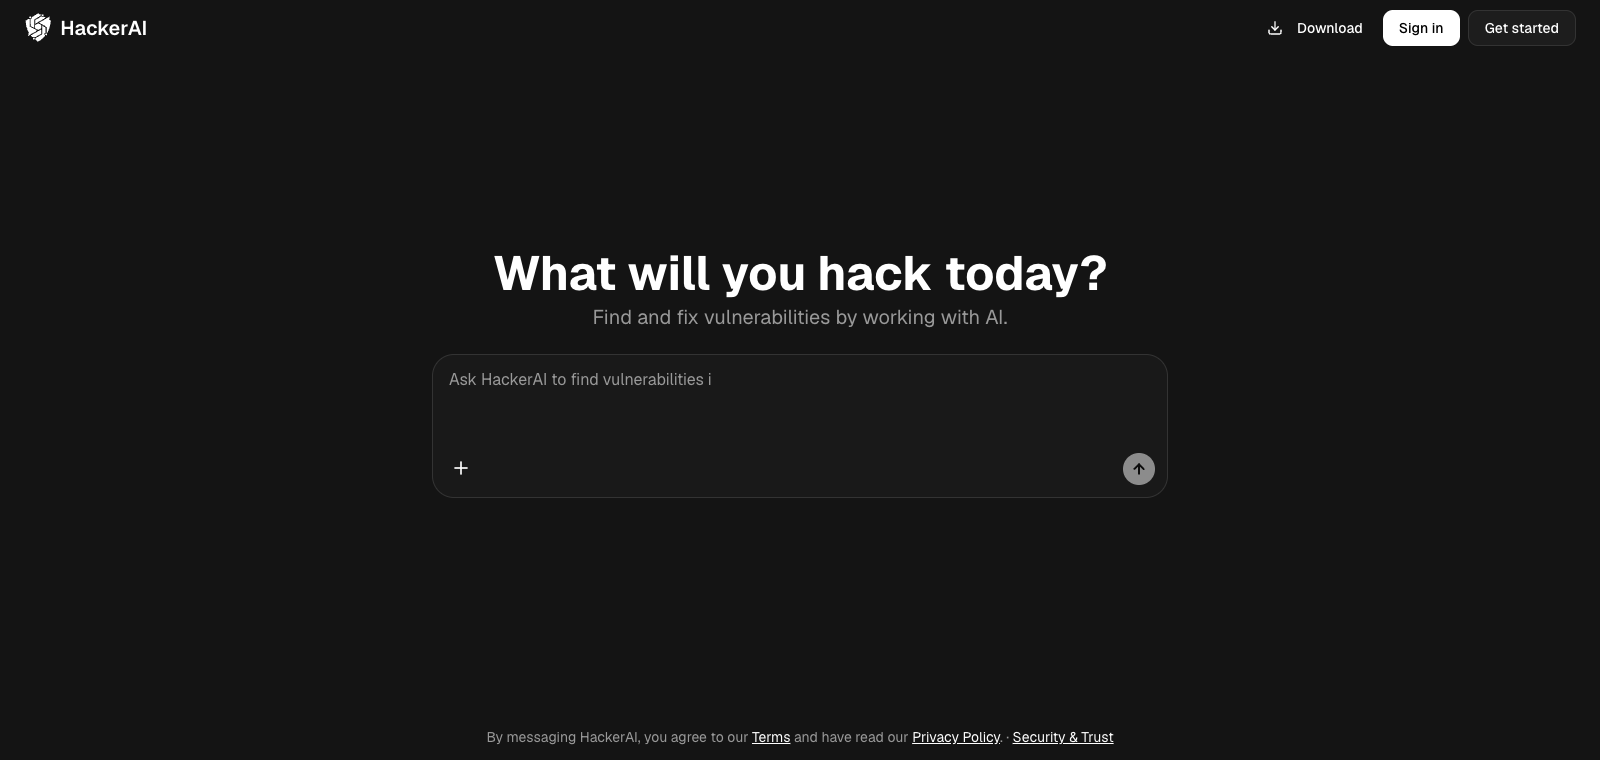
Aperçu de la page d'accueil de HackerAI

Coding Plan

Regroupez vos abonnements de modèles avec une seule clé

Réductions sur les modèles Coding Pro

  • glm-5.250% off
  • glm-5.350% off
  • deepseek-v4-flash40% off
  • deepseek-v4-pro40% off
  • qwen3.8-max40% off
  • kimi-k2.7-code30% off
  • kimi-k330% off
  • minimax-m330% off
  • deepseek-flash10% off

Présentation

HackerAI se présente comme un outil auxiliaire pour le domaine de la sécurité. Les utilisateurs accèdent à son interface de chat via un navigateur et saisissent des prompts pour obtenir du code ou des scripts. Il est principalement utilisé pour écrire des RAT, des logiciels malveillants ou réaliser des tâches de programmation liées aux tests d’intrusion, tout en proposant également une option gratuite pour effectuer des essais. Sa principale différence réside dans sa capacité à contourner les restrictions de filtrage que les modèles d’IA grand public appliquent aux contenus sensibles, en produisant des réponses que les autres plateformes refusent généralement de fournir. Il convient aux pentesters, aux chercheurs en red team et aux développeurs qui doivent générer du code de sécurité spécifique. Par rapport aux outils de chat IA généralistes, sa particularité tient à la prise en charge directe des sujets offensifs ou soumis à des restrictions.

Résumé en une phrase

HackerAI est un outil qui fournit des réponses générées par l’IA via une interface de chat web, spécialement conçu pour générer du code de tests d’intrusion et du contenu lié aux logiciels malveillants.

À quoi sert-il

Les utilisateurs s’en servent pour générer des extraits de code destinés aux RAT et aux logiciels malveillants, ou pour écrire des scripts de tests d’intrusion.

Pour qui

Équipes de sécurité, équipes de test et responsables qualité

Fonctionnement

Les utilisateurs accèdent généralement au produit via un navigateur, puis exploitent ses fonctionnalités intégrées autour d’une tâche spécifique pour mener à bien leur travail.

Informations clés

Type de produit

Application d’IA

Tarifs

Inconnu

Le jeu de données enrichi actuel ne contient pas les tarifs en temps réel de ce produit. Veuillez consulter le site officiel ou la documentation officielle.

Intégration APIMaster

Non confirmé

En attente de vérification

Fiabilité des données

Moyenne

Dernière vérification : 2026-09-02

Fonctions et atouts principaux

Interface de chat avec une IA pour détecter les vulnérabilités

Les utilisateurs interagissent directement avec l’IA via un chat en langage naturel. Après avoir saisi les informations sur la cible, l’IA fournit une analyse des vulnérabilités et des idées d’exploitation.

Mode Agent pour exécuter des commandes de terminal

Après avoir souscrit à une offre supérieure et activé le mode Agent, l’IA peut exécuter directement des commandes de terminal sur la machine de l’utilisateur afin d’effectuer des étapes de test automatisées.

Connexion aux machines et réseaux locaux

L’Agent peut se connecter simultanément à la machine locale de l’utilisateur et au réseau cible, ce qui permet de mener des opérations de tests d’intrusion de bout en bout.

Recherche web intégrée

Pendant les conversations, l’IA utilise automatiquement la recherche web pour obtenir les informations les plus récentes sur les vulnérabilités ou du code d’exploitation public.

Client de bureau multiplateforme

Fournit des applications de bureau natives pour Mac, Linux et Windows, avec prise en charge de l’exécution locale et de l’accès direct aux fichiers.

Génération de recommandations de correction des vulnérabilités

Après avoir détecté des vulnérabilités, l’IA fournit directement du code correctif ou des plans de modification de la configuration.

HackerAI: Cas d’usage

Analyser et exploiter les vulnérabilités des applications web

Les pentesters saisissent une URL cible dans le chat, puis l’IA fournit des indications étape par étape pour détecter des vulnérabilités d’injection SQL ou XSS et générer une PoC.

Pour quiIngénieurs en tests d’intrusion

Automatiser les tests d’intrusion locaux avec le mode Agent

Après l’activation de l’Agent, les chercheurs en sécurité demandent à l’IA d’exécuter directement des analyses nmap et d’appeler des modules Metasploit dans le terminal local.

Pour quiMembres de red team

Corriger les vulnérabilités de sécurité dans le code

Les développeurs collent des extraits de code vulnérables, et l’IA renvoie le code corrigé correspondant, accompagné d’explications.

Pour quiIngénieurs logiciels spécialisés en sécurité

Rechercher les dernières méthodes d’exploitation publiques

Les utilisateurs posent une question sur un numéro de CVE précis, et l’IA utilise la recherche web pour fournir les dernières méthodes d’exploitation ainsi que les mesures d’atténuation.

Pour quiChercheurs en vulnérabilités

Configuration d’une clé tierce pour HackerAI (intégration APIMaster)

Non confirmé

Nous ne disposons pas encore de preuves fiables concernant les clés tierces, les proxys, les fournisseurs personnalisés ou une URL de base personnalisée.

Discussions de la communauté

Résumé des discussions

Les utilisateurs considèrent généralement HackerAI comme un outil d’IA spécialement conçu pour les tests d’intrusion et la sécurité offensive, principalement utilisé pour faciliter la génération de code et contourner les restrictions de contenu appliquées par d’autres modèles. Les discussions portent sur son utilisation dans des tests de sécurité pratiques et le développement de code malveillant, ainsi que sur les comparaisons avec d’autres outils d’IA similaires. Les utilisateurs partagent souvent leurs expériences pratiques, en s’intéressant à son utilité pour coder des RAT, des logiciels malveillants et des contenus similaires, ainsi qu’aux situations dans lesquelles son option gratuite peut être utilisée.

Sujets les plus discutés

  1. 1

    Pour quels types de code HackerAI convient-il ?

    Les utilisateurs discutent des performances de HackerAI pour créer des RAT, des logiciels malveillants et d’autres outils offensifs, ainsi que des moyens d’optimiser les résultats grâce à l’ingénierie des prompts.

  2. 2

    Comment HackerAI contourne-t-il le filtrage du contenu des modèles d’IA ?

    Les utilisateurs partagent les avantages de HackerAI et des méthodes d’utilisation précises pour générer du contenu lié aux tests d’intrusion ou des contenus sensibles, en comparaison avec d’autres modèles.

  3. 3

    Comment HackerAI se compare-t-il à des outils comme WormGPT et ThreatGPT ?

    Les utilisateurs comparent l’efficacité de différents outils d’IA dans des scénarios de programmation et de tests de sécurité, en se concentrant sur l’option gratuite et les cas d’utilisation de HackerAI.

  4. 4

    Quels sont les cas d’utilisation réels de HackerAI dans les tests d’intrusion ?

    Les utilisateurs discutent de l’intégration de HackerAI dans les flux de travail de recherche en sécurité et de la résolution des problèmes de génération de code dans des scénarios d’attaque spécifiques.

Questions fréquentes

Quel type de produit est HackerAI ?

Nous le classons actuellement dans la catégorie « Sécurité / Tests et assurance qualité ». Les descriptions de la page s’appuient sur le site officiel et sur des sources publiques telles qu’OpenRouter.

À quoi HackerAI convient-il ?

La page enrichie de HackerAI met en avant les principales tâches et les cas d’usage recensés afin de vous aider à déterminer rapidement si le produit répond à vos besoins actuels.

HackerAI peut-il actuellement se connecter directement à APIMaster ?

Aucune source fiable ne confirme actuellement que le produit prend en charge les clés tierces ou les endpoints personnalisés compatibles. Le statut de la page est donc affiché comme étant en attente de vérification.

Agents similaires

SourcesSite officiel

Dernière vérification : 2026-09-02 · Signaler une correction